هل سبق أن تباطأ جهاز الكمبيوتر الخاص بك لأن تطبيقًا واحدًا استولى على جميع الموارد؟ تشرح هذه المقالة لماذا يعد تحديد حدود لوحدة المعالجة المركزية (CPU) والذاكرة (Memory) لتطبيقاتك في بيئات مثل Kubernetes أمرًا بالغ الأهمية للحفاظ على استقرار النظام ومنع «الجيران المزعجين».
تخيل أنك تعيش في مبنى سكني حيث يتم مشاركة الكهرباء بين جميع الشقق. فجأة، يقرر أحد الجيران تشغيل عشرات الغسالات في وقت واحد طوال اليوم. ماذا سيحدث؟ سينقطع التيار الكهربائي عن بقية المبنى، أو على الأقل لن يحصل أحد على ما يكفيه من الكهرباء. هذا بالضبط ما يمكن أن يحدث في عالم البرمجيات، خاصة في الأنظمة المعقدة مثل Kubernetes التي تستضيف العديد من التطبيقات على خوادم مشتركة.
تُظهر لنا الأخبار اليوم أن هذا ليس مجرد سيناريو افتراضي، بل مشكلة حقيقية ومكلفة. عندما يتم نشر تطبيقات جديدة في بيئة Kubernetes مشتركة بدون قيود واضحة على الموارد، يمكن أن يتحول أحد هذه التطبيقات إلى «جار مزعج». هذا التطبيق الجامح قد يستهلك كل الذاكرة (Memory) أو وحدة المعالجة المركزية (CPU) المتاحة على الخادم، مما يترك بقية التطبيقات – التي قد تكون حيوية – دون موارد كافية للعمل. النتيجة؟ تعطل التطبيقات، بطء شديد، وقد يصل الأمر إلى قيام النظام بإنهاء عمليات تطبيقات غير ذات صلة في محاولة يائسة لاستعادة الاستقرار، وهذا ما يسمى بـ«قاتل نفاد الذاكرة» (OOM killer).
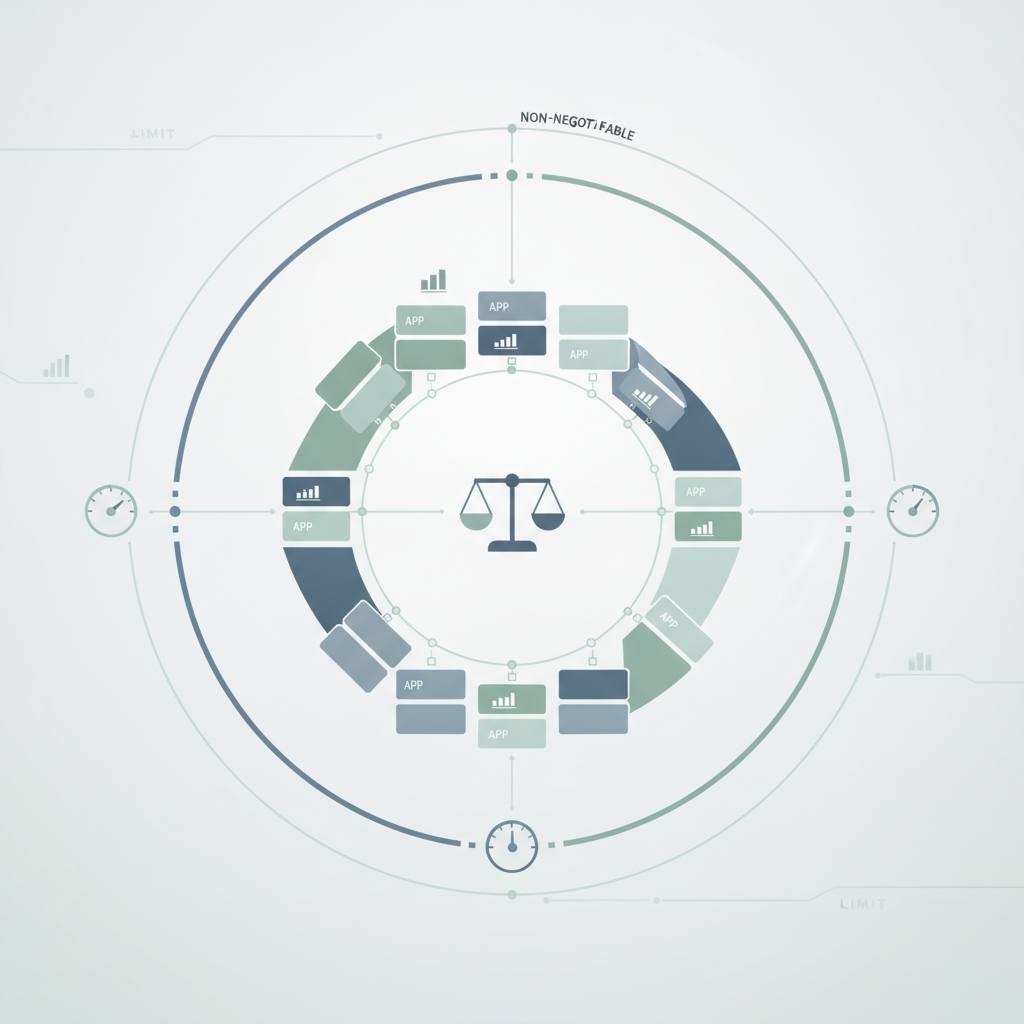
الحل بسيط وفعّال: تحديد حدود للموارد بشكل صريح. في Kubernetes، يمكنك إخبار النظام بمدى احتياج كل تطبيق من موارد (عبر 'requests') وما هو الحد الأقصى الذي يمكن أن يستخدمه (عبر 'limits'). على سبيل المثال، يمكنك أن تطلب لتطبيق ما 256 ميجابايت من الذاكرة كحد أدنى، وتسمح له باستخدام ما يصل إلى 512 ميجابايت كحد أقصى. هذا يشبه تركيب عداد كهرباء خاص لكل شقة، مع وجود قاطع دائرة كهربائية يضمن عدم تجاوز الحد الأقصى. تضمن هذه الحدود أن التطبيق لا يمكنه الاستيلاء على جميع موارد الخادم، مما يوفر حماية للتطبيقات الأخرى ويحافظ على استقرار وفعالية النظام بأكمله. تجاهل هذه الحدود قد يؤدي إلى اضطرابات مكلفة وتجاوز فترات اتفاقيات مستوى الخدمة (SLA).