عندما نرسل معلومات حساسة عبر الإنترنت، نظن أن تشفيرها يجعلها آمنة تمامًا. لكن الخبر الجديد يوضح لنا أن إخفاء الرسالة ليس كافيًا؛ يجب أن نتأكد أيضًا من عدم تغييرها أثناء النقل، وهذا ما يميز طرق التشفير الحديثة.
لربما شاهدتم عناوين الأخبار مؤخرًا حول أمان الويب، وبالتحديد عن «AES-GCM مقابل AES-CBC» ولماذا تفشل الطرق القديمة مثل CBC في تطبيقات الويب الحديثة. ماذا يعني هذا لأنشطتكم عبر الإنترنت، مثل التسوق أو الخدمات المصرفية أو الدردشة؟ ببساطة، تشفير البيانات يعني خلطها لجعلها غير قابلة للقراءة دون المفتاح السري. وهذا ما نسميه «السرية».
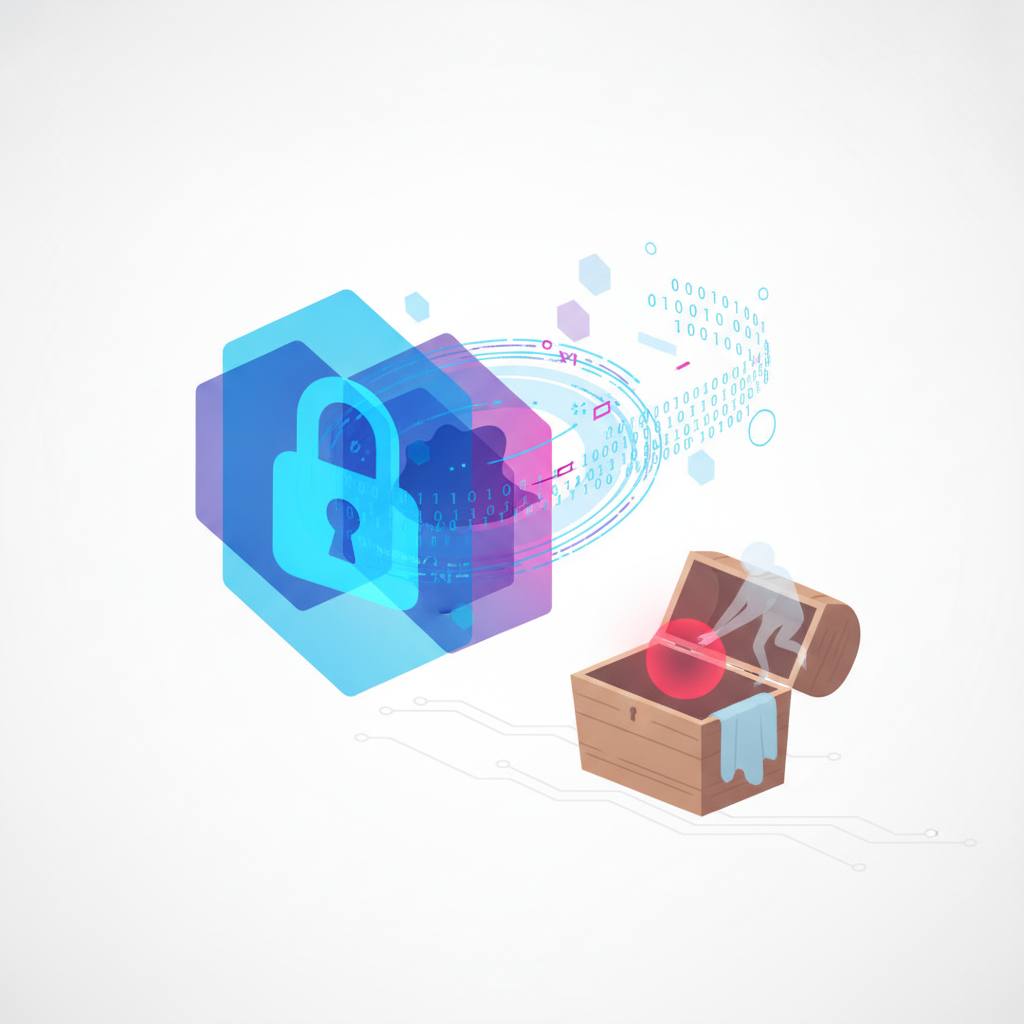
تخيلوا الأمر كوضع رسالة قيمة في صندوق مؤمَّن ومغلق. فقط من لديه المفتاح الصحيح يمكنه فتحه وقراءة الرسالة. هذا ما يحاول AES-CBC (Cipher Block Chaining) فعله. لكن هنا يكمن الخطر: حتى لو كان الصندوق مغلقًا، ماذا لو قام أحدهم بالعبث بالصندوق نفسه؟ ماذا لو غيّروا أجزاء من الرسالة *داخل* الصندوق المغلق بمهارة دون كسر القفل، أو اكتشفوا طريقة للتلاعب بالقفل لجعلك تعتقد أنه آمن بينما هو ليس كذلك؟ مع AES-CBC، يمكن للمهاجمين الأذكياء أحيانًا فعل ذلك بالضبط. يمكنهم تغيير الرسالة المشفرة بطرق خفية قد تؤدي، عند فك التشفير، إلى نتائج غير متوقعة أو ضارة، حتى لو لم يتمكنوا من *قراءة* الرسالة الأصلية. وهذا يعني أن «سلامة» بياناتكم قد تم اختراقها.
النزاهة أو السلامة تعني التأكد من أن البيانات لم يتم تغييرها أو إتلافها. بالنسبة لتطبيقات الويب الحديثة، مجرد إخفاء البيانات (السرية) لا يكفي. نحن بحاجة إلى التأكد تمامًا من أن البيانات التي نتلقاها هي بالضبط ما تم إرساله. هنا يأتي دور AES-GCM (Galois/Counter Mode). تخيلوا صندوقنا المغلق مرة أخرى، ولكن هذه المرة، هو ليس مجرد مغلق؛ بل يحتوي أيضًا على ختم خاص يكشف أي عبث. إذا حاول أي شخص فتح الصندوق أو تغيير محتوياته، فسوف ينكسر الختم. عندما تتلقون الصندوق، لا تتحققون من القفل فحسب؛ بل تتحققون أيضًا من الختم. إذا كان الختم سليمًا، فأنتم تعلمون أن المحتويات سرية (مغلقة) وتحافظ على سلامتها (لم تُمس). يقوم AES-GCM بذلك لرسائلكم الرقمية. فهو لا يقوم فقط بتشفير البيانات؛ بل ينشئ أيضًا «علامة» أو «توقيعًا» فريدًا للرسالة المشفرة. إذا تم تغيير جزء بسيط من الرسالة المشفرة، أو إذا حاول أحدهم تزوير رسالة، فلن تتطابق العلامة، وسيعرف النظام على الفور أنه قد تم العبث بالبيانات. ويرفض الرسالة، مما يمنع الكوارث المحتملة مثل منح المهاجمين حق الوصول أو قبول المعاملات الاحتيالية.
لذا، بينما لا يزال AES (معيار التشفير المتقدم) هو القفل القوي، فإن كيفية *استخدامنا* لهذا القفل («الوضع» مثل CBC أو GCM) تحدث فرقًا كبيرًا. لأمان الويب الحديث، حيث الهجمات معقدة، يُعد AES-GCM هو المعيار الموصى به لأنه يوفر كلاً من السرية القوية وحماية السلامة الحاسمة، مما يجعل تفاعلاتكم عبر الإنترنت آمنة حقًا. لذا، إذا تساءلتم يومًا «لماذا بياناتي على الويب آمنة؟» أو «ما هي أفضل طريقة لتشفير البيانات عبر الإنترنت؟»، فالإجابة تكمن في فهم أن الأمان الحقيقي يتطلب كلاً من السرية والسلامة، وهذا بالضبط ما يوفره AES-GCM.