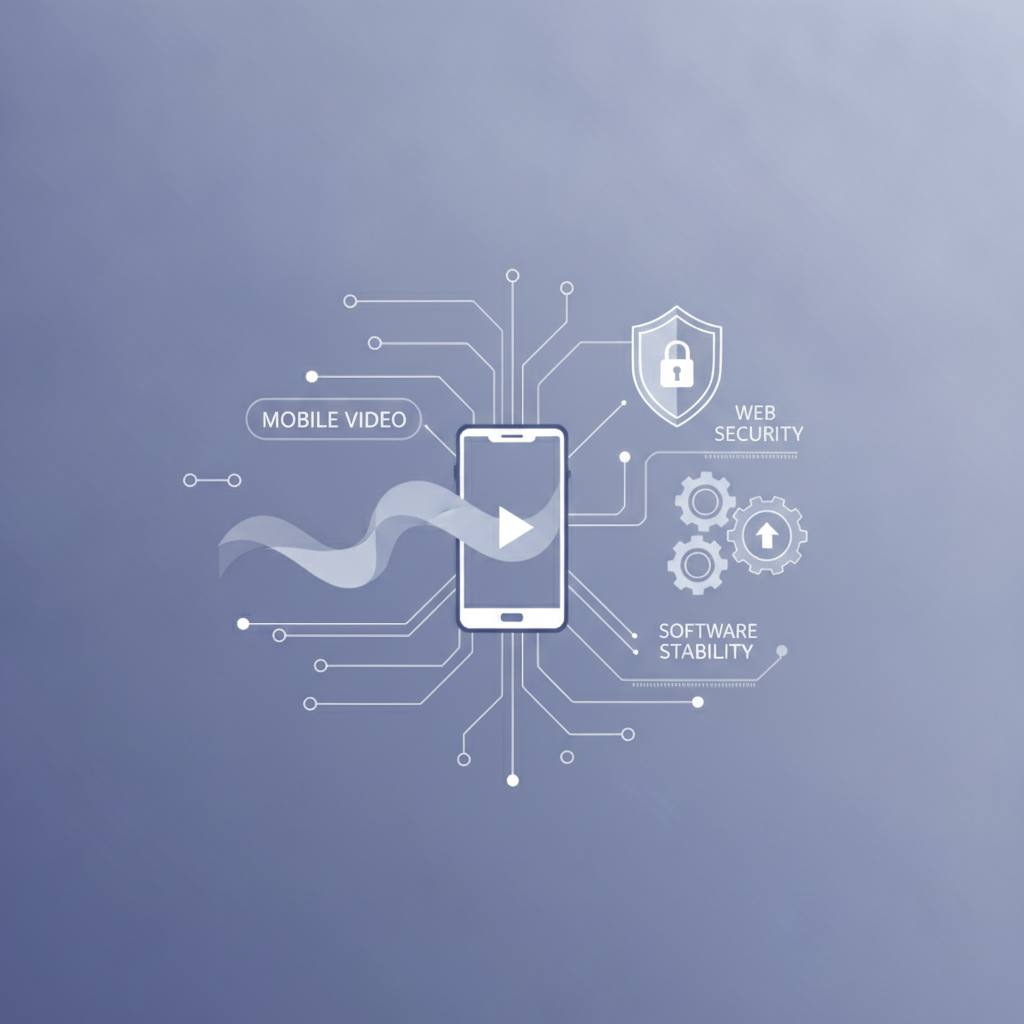
تتحول الهواتف المحمولة بسرعة إلى أدوات فيديو احترافية، بينما تتطلب تحديات أمن الويب مثل XSS دفاعات أكثر ذكاءً. في الوقت نفسه، تواجه تطوير البرمجيات معركة مستمرة مع مشكلات التوافق التي ستشكل ممارسات البرمجة المستقبلية.
يواصل عالم التكنولوجيا تطوره السريع، وتشير الاتجاهات الحالية إلى مسارات واضحة للمستقبل القريب. على صعيد الأجهزة، تدفع شركات مثل vivo حدود التصوير الفوتوغرافي والفيديو عبر الهاتف المحمول. تخبرنا الإمكانيات التي تم الكشف عنها لسلسلة X500 Pro، بما في ذلك التصوير البطيء بدقة 4K ومعدل 240 إطارًا في الثانية، أن الهواتف الذكية المتطورة لم تعد مخصصة للتواصل والصور العادية فقط. إنها تتحول إلى أدوات جادة لإنشاء المحتوى، تنافس الكاميرات المتخصصة. نتوقع أن يتسارع هذا الاتجاه. من المرجح أن تتميز الهواتف المستقبلية بمعالجة فيديو أكثر تقدمًا، وأداء أفضل في الإضاءة المنخفضة، وربما حتى مجموعات تحرير مدمجة تستفيد من المعالجات المحمولة القوية. الهدف هو وضع إنتاج الفيديو الاحترافي في أيدي المستخدمين اليوميين، مما يجعل إنشاء المحتوى عالي الجودة أكثر سهولة من أي وقت مضى.
ومع ذلك، مع تقدم التكنولوجيا، تتزايد تحدياتها أيضًا. يظل أمن الويب مجالًا بالغ الأهمية. يسلط التهديد المستمر لـ «اختراق المواقع عبر البرمجة النصية» (XSS)، حيث يمكن حقن رمز ضار عبر إدخال المستخدم، الضوء على نقطة ضعف أساسية. هذه المشكلة لن تختفي؛ بل ستتطلب حلولًا أمنية أكثر ذكاءً وتكاملًا من المطورين ومقدمي الأطر البرمجية على حد سواء. نتوقع مستقبلًا توفر فيه أطر تطوير الويب حماية افتراضية أقوى ضد هجمات الحقن هذه. توقعوا المزيد من الفحوصات الأمنية التلقائية أثناء التطوير، وربما حتى أدوات مدعومة بالذكاء الاصطناعي تحدد عيوب XSS المحتملة قبل الوصول إلى مرحلة النشر. سينتقل التركيز نحو بناء الأمن من البداية، بدلاً من ترقيعه لاحقًا.
أخيرًا، تستمر تعقيدات تطوير البرمجيات نفسها في التطور. تكشف مشكلات التوافق التي ظهرت مع حجم InlineArray الصريح في .NET 10 عن الصراع المستمر لتحقيق التوازن بين الابتكار والاستقرار في بيئات البرمجة المعقدة. مع إضافة الأطر البرمجية لميزات جديدة وتحسين الأداء، يصبح إدارة التوافق مع الإصدارات السابقة أمرًا حاسمًا. نتوقع تركيزًا أكبر على منهجيات الاختبار الصارمة وتحسين التحكم في الإصدارات الذي يمكنه التعامل بسلاسة مع الكود القديم. من المرجح أن يستثمر مطورو الأطر البرمجية المزيد في الأدوات التي تساعد على تحديد وحل مشكلات التوافق الدقيقة هذه في وقت مبكر من دورة التطوير. سيكون الهدف هو إنشاء أنظمة برمجية أكثر مرونة يمكنها التكيف مع التقنيات الجديدة دون تعطيل التطبيقات الحالية، مما يضمن انتقالات أكثر سلاسة للمطورين والمستخدمين على حد سواء.